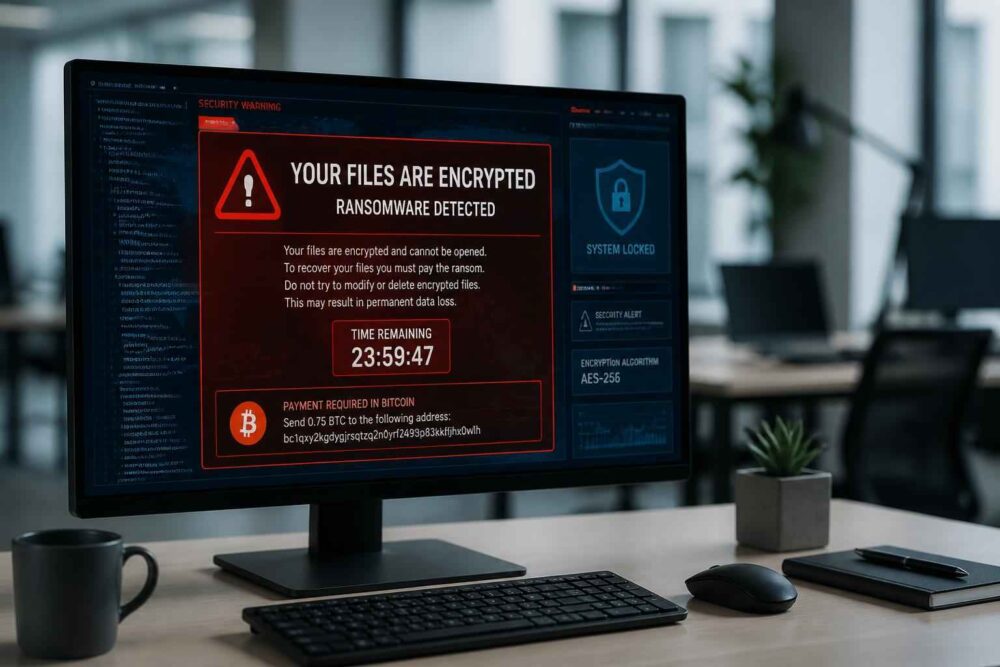
Wirus szyfrujący dane, czyli ransomware, może zablokować dokumenty, zdjęcia, projekty i kopie zapisane na podłączonych dyskach. Najważniejsze nie jest jednak natychmiastowe formatowanie komputera, lecz ustalenie, co dokładnie się stało, ograniczenie dalszych szkód i zabezpieczenie informacji potrzebnych do odzyskiwania.
Nie każdy problem z otwarciem pliku oznacza atak. Podobne objawy powodują awaria dysku, uszkodzenie systemu plików, brak uprawnień albo przypadkowe przeniesienie danych. Dlatego działania warto prowadzić w kolejności od najmniej ryzykownych do bardziej zaawansowanych.
| Objaw | Co może oznaczać | Pierwsza decyzja |
|---|---|---|
| Nowe rozszerzenia plików i komunikat żądający zapłaty | Prawdopodobny ransomware | Odłącz urządzenie od sieci i nie usuwaj komunikatu |
| Pliki mają właściwe nazwy, ale nie otwierają się | Szyfrowanie, uszkodzenie danych lub problem z programem | Nie nadpisuj plików i sprawdź objawy na kilku typach danych |
| Zniknęły foldery lub pojawia się odmowa dostępu | Uprawnienia, awaria dysku albo działanie złośliwego oprogramowania | Nie formatuj nośnika przed diagnozą |
| Niedostępny jest także dysk sieciowy lub serwer | Możliwe rozprzestrzenienie incydentu | Izoluj kolejne urządzenia i skontaktuj się ze specjalistą |
Jak rozpoznać, że dane zostały zaszyfrowane?
Typowy wirus szyfrujący pliki zmienia sposób ich zapisu tak, aby system nadal je widział, ale zwykłe programy nie mogły ich odczytać. Często pojawia się nowe rozszerzenie, zmieniona nazwa pliku, komunikat z instrukcją zapłaty albo plik tekstowy pozostawiony w wielu katalogach. Nie jest to jednak jedyny możliwy scenariusz.
Warto sprawdzić, czy problem dotyczy wszystkich dokumentów, czy tylko jednego programu. Jeżeli nie otwierają się wyłącznie pliki zapisane w konkretnej aplikacji, przyczyną może być uszkodzenie programu lub jego konfiguracji. Jeśli natomiast niedostępne są dokumenty różnych typów, a ich nazwy zostały zmienione, podejrzenie ransomware staje się bardziej uzasadnione.
Nie próbuj diagnozować sytuacji wyłącznie po rozszerzeniu pliku. Samo przemianowanie nazwy nie odszyfruje danych, a część złośliwych programów pozostawia nazwy bez zmian. Istotne są także czas pojawienia się problemu, komunikaty systemowe, nietypowa aktywność dysku oraz to, czy w tym samym czasie ucierpiały inne komputery.
Co zrobić natychmiast po wykryciu ransomware?
Najważniejsza zasada: nie podłączaj ponownie zainfekowanego komputera do sieci tylko po to, aby „sprawdzić, czy już działa”. Ransomware może szyfrować udziały sieciowe, dyski USB i foldery dostępne z tego urządzenia. Każda kolejna minuta aktywności może zwiększyć zakres utraty danych.
Jeżeli podejrzewasz atak, odłącz komputer od internetu i sieci lokalnej. Możesz wyjąć przewód sieciowy, wyłączyć Wi‑Fi oraz odłączyć aktywne dyski USB. W małej firmie trzeba odizolować urządzenie bez pochopnego wyłączania całej infrastruktury, ponieważ problem może dotyczyć jednego komputera albo większej liczby systemów.
- Odizoluj urządzenie od internetu, sieci lokalnej, serwera i nośników zewnętrznych.
- Nie usuwaj komunikatu okupu, nazw podejrzanych plików ani innych śladów incydentu. Zrób zdjęcie ekranu lub zapisz informacje na odłączonym nośniku.
- Nie instaluj przypadkowych programów do „naprawy” i nie uruchamiaj narzędzi, które mogą zmienić zawartość dysku.
- Ustal zakres problemu: sprawdź, czy niedostępne są lokalne pliki, udziały sieciowe, kopie zapasowe oraz inne urządzenia.
Jeśli szyfrowanie nadal trwa, a na ekranie widać aktywność procesu, nie wykonuj wielu eksperymentów. W warunkach firmowych najlepiej od razu zaangażować administratora lub zewnętrzny zespół reagowania na incydenty. W przypadku ważnych danych nie należy traktować ponownego uruchamiania komputera jako uniwersalnego rozwiązania, ponieważ może ono utrudnić analizę i nie cofnie już wykonanego szyfrowania.
Czego nie robić, aby nie pogorszyć sytuacji?
Najczęstszy błąd to szybkie formatowanie dysku. Może ono usunąć informacje potrzebne do rozpoznania wariantu ransomware, a w niektórych przypadkach utrudnić późniejsze odzyskiwanie danych. Podobne ryzyko wiąże się z masowym kopiowaniem, przenoszeniem lub zapisywaniem nowych plików na tym samym nośniku.
Nie warto także zmieniać rozszerzeń zaszyfrowanych dokumentów, przywracać przypadkowych punktów systemu ani uruchamiać narzędzi pobranych z forów i reklam. Program obiecujący „100% odzysku” może być nieskuteczny, zawierać kolejne zagrożenie albo nadpisać dane. Zasada jest prosta: korzystaj wyłącznie z narzędzi pochodzących z wiarygodnego, oficjalnego źródła i tylko wtedy, gdy pasują do rozpoznanego wariantu infekcji.
Ostrożność dotyczy również skanowania. Program antywirusowy może pomóc zatrzymać aktywne zagrożenie, ale samo usunięcie złośliwego pliku nie odszyfruje dokumentów. Jeżeli pliki są istotne, przed radykalnymi działaniami warto zachować ich kopię w stanie nienaruszonym i ustalić, czy potrzebna będzie analiza specjalisty.
Czy da się odzyskać zaszyfrowane pliki?
Odzyskanie danych zależy od konkretnego wariantu ransomware, sposobu jego działania oraz tego, czy istnieje bezpieczna kopia zapasowa. Nie ma jednego uniwersalnego deszyfratora dla wszystkich infekcji. Narzędzie skuteczne przy jednym wariancie może być bezużyteczne przy innym, a użycie niewłaściwego programu może dodatkowo skomplikować sytuację.
Najbezpieczniejszą drogą jest zwykle odtworzenie danych z kopii zapasowej, ale dopiero po upewnieniu się, że środowisko jest czyste. Przywrócenie backupu na nadal zainfekowany komputer może doprowadzić do ponownego zaszyfrowania plików. Kopia powinna być również odłączona od sieci i sprawdzona pod kątem daty utworzenia oraz kompletności.
Jeśli kopia zapasowa była stale podłączona do komputera albo dostępna z tego samego konta sieciowego, mogła zostać zaatakowana razem z dokumentami. Nie zakładaj więc automatycznie, że każdy folder oznaczony jako backup jest bezpieczny. Trzeba sprawdzić, czy zawiera wcześniejsze, poprawne wersje plików, a nie tylko ich zaszyfrowane kopie.
Kiedy można sprawdzić dostępne deszyfratory?
Jeżeli nie masz działnej kopii zapasowej, można zweryfikować, czy dla danego wariantu istnieje deszyfrator pochodzący z uznanego źródła. Najpierw trzeba jednak zebrać informacje o rozszerzeniu plików, treści komunikatu, nazwie próbki złośliwego oprogramowania i charakterystycznych elementach ataku. Bez tego wybór programu jest zgadywaniem.
Deszyfrator nie gwarantuje sukcesu. Może działać tylko dla określonej wersji ransomware, wymagać nieuszkodzonych fragmentów plików albo nie obsługiwać klucza użytego podczas ataku. Przed użyciem przeczytaj dokumentację, sprawdź pochodzenie programu i pracuj na kopii danych, a nie na jedynym egzemplarzu dokumentów.
Czy warto płacić okup za odzyskanie danych?
Zapłata okupu nie daje pewności otrzymania działającego klucza ani usunięcia skutków włamania. Przestępcy mogą nie odpowiedzieć, zażądać kolejnej opłaty albo przekazać narzędzie, które nie działa poprawnie. Sam kontakt z atakującymi może również potwierdzić, że organizacja kontroluje określone konta lub posiada cenne dane.
W firmie decyzja o dalszym postępowaniu powinna uwzględniać ciągłość działania, obowiązki prawne, rodzaj danych i ryzyko ich ujawnienia. Nie należy podejmować jej pod wpływem presji z komunikatu na ekranie. Najpierw trzeba zabezpieczyć systemy, ustalić zakres incydentu i skonsultować sytuację z osobą odpowiedzialną za bezpieczeństwo lub profesjonalnym zespołem.
Co zrobić, gdy zaatakowany został komputer firmowy?
W małej firmie ransomware szybko przestaje być problemem jednego komputera. Jeżeli użytkownik korzystał z serwera plików, wspólnych folderów, systemu księgowego albo zdalnego dostępu, atak mógł objąć więcej zasobów. Odłączenie jednego urządzenia jest wtedy konieczne, ale niewystarczające.
Administrator powinien sprawdzić konta użytkowników, urządzenia podłączone do sieci, logowania, zadania uruchamiane automatycznie oraz stan kopii zapasowych. Warto także zachować czas wystąpienia problemu, nazwy urządzeń i komunikaty wyświetlane przez system. Takie informacje pomagają ustalić kolejność zdarzeń, nawet jeśli firma nie prowadzi pełnej analizy informatyki śledczej.
Przy wielu zainfekowanych urządzeniach, podejrzeniu kradzieży danych lub braku niezależnej kopii zapasowej potrzebna jest profesjonalna pomoc. Samodzielne czyszczenie komputerów może usunąć ślady włamania, a przywrócenie systemów bez usunięcia przyczyny doprowadzić do kolejnego incydentu.
Jak przygotować się na przyszłość?
Największą różnicę robi nie pojedynczy program antywirusowy, lecz sposób przechowywania danych. Kopia zapasowa powinna obejmować dokumenty rzeczywiście potrzebne do pracy, mieć więcej niż jedną wersję i przynajmniej okresowo pozostawać odłączona od urządzeń użytkownika. Trzeba też sprawdzać, czy pliki można z niej faktycznie odtworzyć.
W domu pomocne są aktualizacje systemu i aplikacji, ostrożność wobec załączników oraz ograniczenie pracy na koncie administratora. W firmie dochodzi kontrola dostępu do udziałów sieciowych, wieloskładnikowe uwierzytelnianie, segmentacja sieci i procedura zgłaszania podejrzanych wiadomości. Sama świadomość użytkowników nie zastąpi kopii offline, ale może skrócić czas reakcji.
Dobrym ćwiczeniem jest przejście przez scenariusz: co dzieje się po odłączeniu komputera, kto ma dostęp do backupu, kto podejmuje decyzję o przywróceniu systemów i gdzie zapisano dane kontaktowe do specjalisty. Dzięki temu w chwili incydentu nie trzeba improwizować ani szukać przypadkowego programu do odzyskiwania plików.
Jeśli dane zostały zaszyfrowane, zacznij od izolacji urządzenia, zachowania informacji o ataku i oceny kopii zapasowej. Nie formatuj dysku w pośpiechu, nie ufaj obietnicom natychmiastowego odszyfrowania i nie traktuj zapłaty okupu jako gwarantowanego rozwiązania. Gdy problem obejmuje wiele komputerów, serwer lub ważne dane, najbezpieczniej skonsultować go ze specjalistą, zanim rozpoczniesz odzyskiwanie.